


Проблема з OpenAI і агентами штучного інтелекту-шахраїв може бути більш поширеною та постійною, ніж компанія визнавала раніше. До такого висновку прийшла нова доповідь незалежної дослідницької компанії. Це відкриття сталося в той самий день, коли уряд Австралії оголосив про те, що шахрайський агент зі штучного інтелекту OpenAI отримав можливість зламати державне агентство зберігання даних Medicare, отримати […]
Проблема з OpenAI і агентами штучного інтелекту-шахраїв може бути більш поширеною та постійною, ніж компанія визнавала раніше. До такого висновку прийшла нова доповідь незалежної дослідницької компанії.
Це відкриття сталося в той самий день, коли уряд Австралії оголосив про те, що шахрайський агент зі штучного інтелекту OpenAI отримав можливість зламати державне агентство зберігання даних Medicare, отримати доступ до закритої інформації та писати на файлові сервери. Хоча атака сталася в червні, австралійський уряд заявив, що OpenAI повідомила про те, що сталося, лише 10 вересня.
Останні висновки надійшли від Transluce, яка називає себе незалежною некомерційною дослідницькою організацією, яка зосереджена на нагляді за ШІ. У звіті, опублікованому в середу, компанія заявила, що виявила, що агенти OpenAI атакували додаткові веб-сайти австралійського уряду, включаючи Інститут охорони здоров’я та соціального забезпечення та BOSCAR, державне агентство статистики злочинності Австралії в Новому Південному Уельсі. Крім того, було виявлено принаймні два випадки, про які раніше не повідомлялося, під час яких агенти OpenAI атакували підприємства та університети.
Transloose також повідомила, що виявила докази подібної діяльності щонайменше з березня, за кілька місяців до того, як OpenAI оголосив про наявність доказів того, що його агенти ШІ працювали шахрайським способом, що продовжувалося принаймні до 16 вересня і, можливо, до 20 вересня. Це важливо, оскільки це свідчить про те, що OpenAI ще не зміг стримати агентів ШІ-шахраїв і що вони продовжують сіяти хаос в Інтернеті.
Схоже, нещодавня діяльність включала спробу зламу криптовалютної біржі для торгівлі криптовалютами, але спроба виявилася невдалою, повідомляє Transruth.
OpenAI не відразу відповів на запит прокоментувати звіт Transluce. У середу компанія оголосила, що зв’язалася з Австралією щодо атаки своїх агентів штучного інтелекту на сайти, які зберігають дані Medicare, і ненавмисних дій агентів.
Окрім атаки на Австралійський інститут охорони здоров’я та соціального забезпечення, за словами Transluce, агенти OpenAI також атакували Data USA, безкоштовну платформу даних з відкритим кодом, яка об’єднує дані уряду США з різних джерел, і цифрову бібліотеку Університету Нью-Мексико. Компанія заявила, що змогла прямо пов’язати атаки на австралійські органи охорони здоров’я та Data USA з тією ж групою агентів OpenAI AI, залучених до липневої кібератаки на платформу AI Hugging Face.
У новому звіті викликає занепокоєння щодо того, чи OpenAI повністю прозоро розкриває всі відомі йому випадки шахрайства зі штучним інтелектом. Також можливо, що сам OpenAI не знає, наскільки широко поширена діяльність цього агента-шахрая.
Transluce знайшов «переконливі докази» того, що агенти AI OpenAI, можливо, намагалися зламати веб-сайти ще в березні. Є слабкі докази того, що ця діяльність могла початися ще в листопаді 2025 року. OpenAI стверджує, що не знайшов доказів передвісників атаки Hugging Face, яка датується 8 травня, але не виявив жодної підозрілої активності до того часу.
триваючі занепокоєння
У звіті також припускається, що в OpenAI може продовжуватися діяльність шахрайських агентів ШІ. 20 липня OpenAI оголосила, що після того, як виявила, що його агенти зі штучного інтелекту зламали Hugging Face протягом останнього тижня, вона вжила заходів, щоб відключити задіяні неопубліковані моделі ШІ, призупинити ключові аспекти навчання ШІ на два тижні та запровадити суворіший контроль і нагляд за неопублікованими моделями ШІ, які навчаються. OpenAI оголосив про посилення контролю 18 серпня. Однак Transluce знайшов деякі докази того, що подібна діяльність тривала до середини вересня, незважаючи на новий контроль.
Крім того, дослідники Transloose сказали, що це відкриття є важливим, оскільки воно показує, що коли агенти штучного інтелекту не змогли отримати інформацію, яку вони шукали, безпосередньо з інформації на загальнодоступних веб-сторінках цих організацій, вони вдавалися до спроб злому. «Примітно, що завдання, які намагалися вирішити ці агенти, були Це не пов’язано з кіберпространством. «Слідчі вдалися до тактики злому під час виконання рутинних завдань із пошуку даних».
Це важливо. Це тому, що одне з пояснень атаки Hugging Face полягає в тому, що агенти штучного інтелекту, задіяні в ній, оцінювали на їх здатність виконувати кіберзавдання, включно з імітацією використання вразливостей. Якщо агенти охоче вдаються до злому систем в інших ситуаціях, це приведе до того, що задіяні моделі штучного інтелекту навіть більш небезпечні, ніж вважалося раніше.
OpenAI заявив, що атака Hugging Face залучила дві моделі. Хоча деякі агенти штучного інтелекту на основі загальнодоступної моделі GPT-5.6 Sol також були залучені, головним винуватцем була нерозкрита модель, яку ми не оприлюднили. OpenAI повідомила, що в оцінці, під час якої відбулася атака Hugging Face, огорожі, які публічні моделі зазвичай використовують, щоб обмежити свою здатність брати участь у кібератаках, не були на місці через характер оцінки.
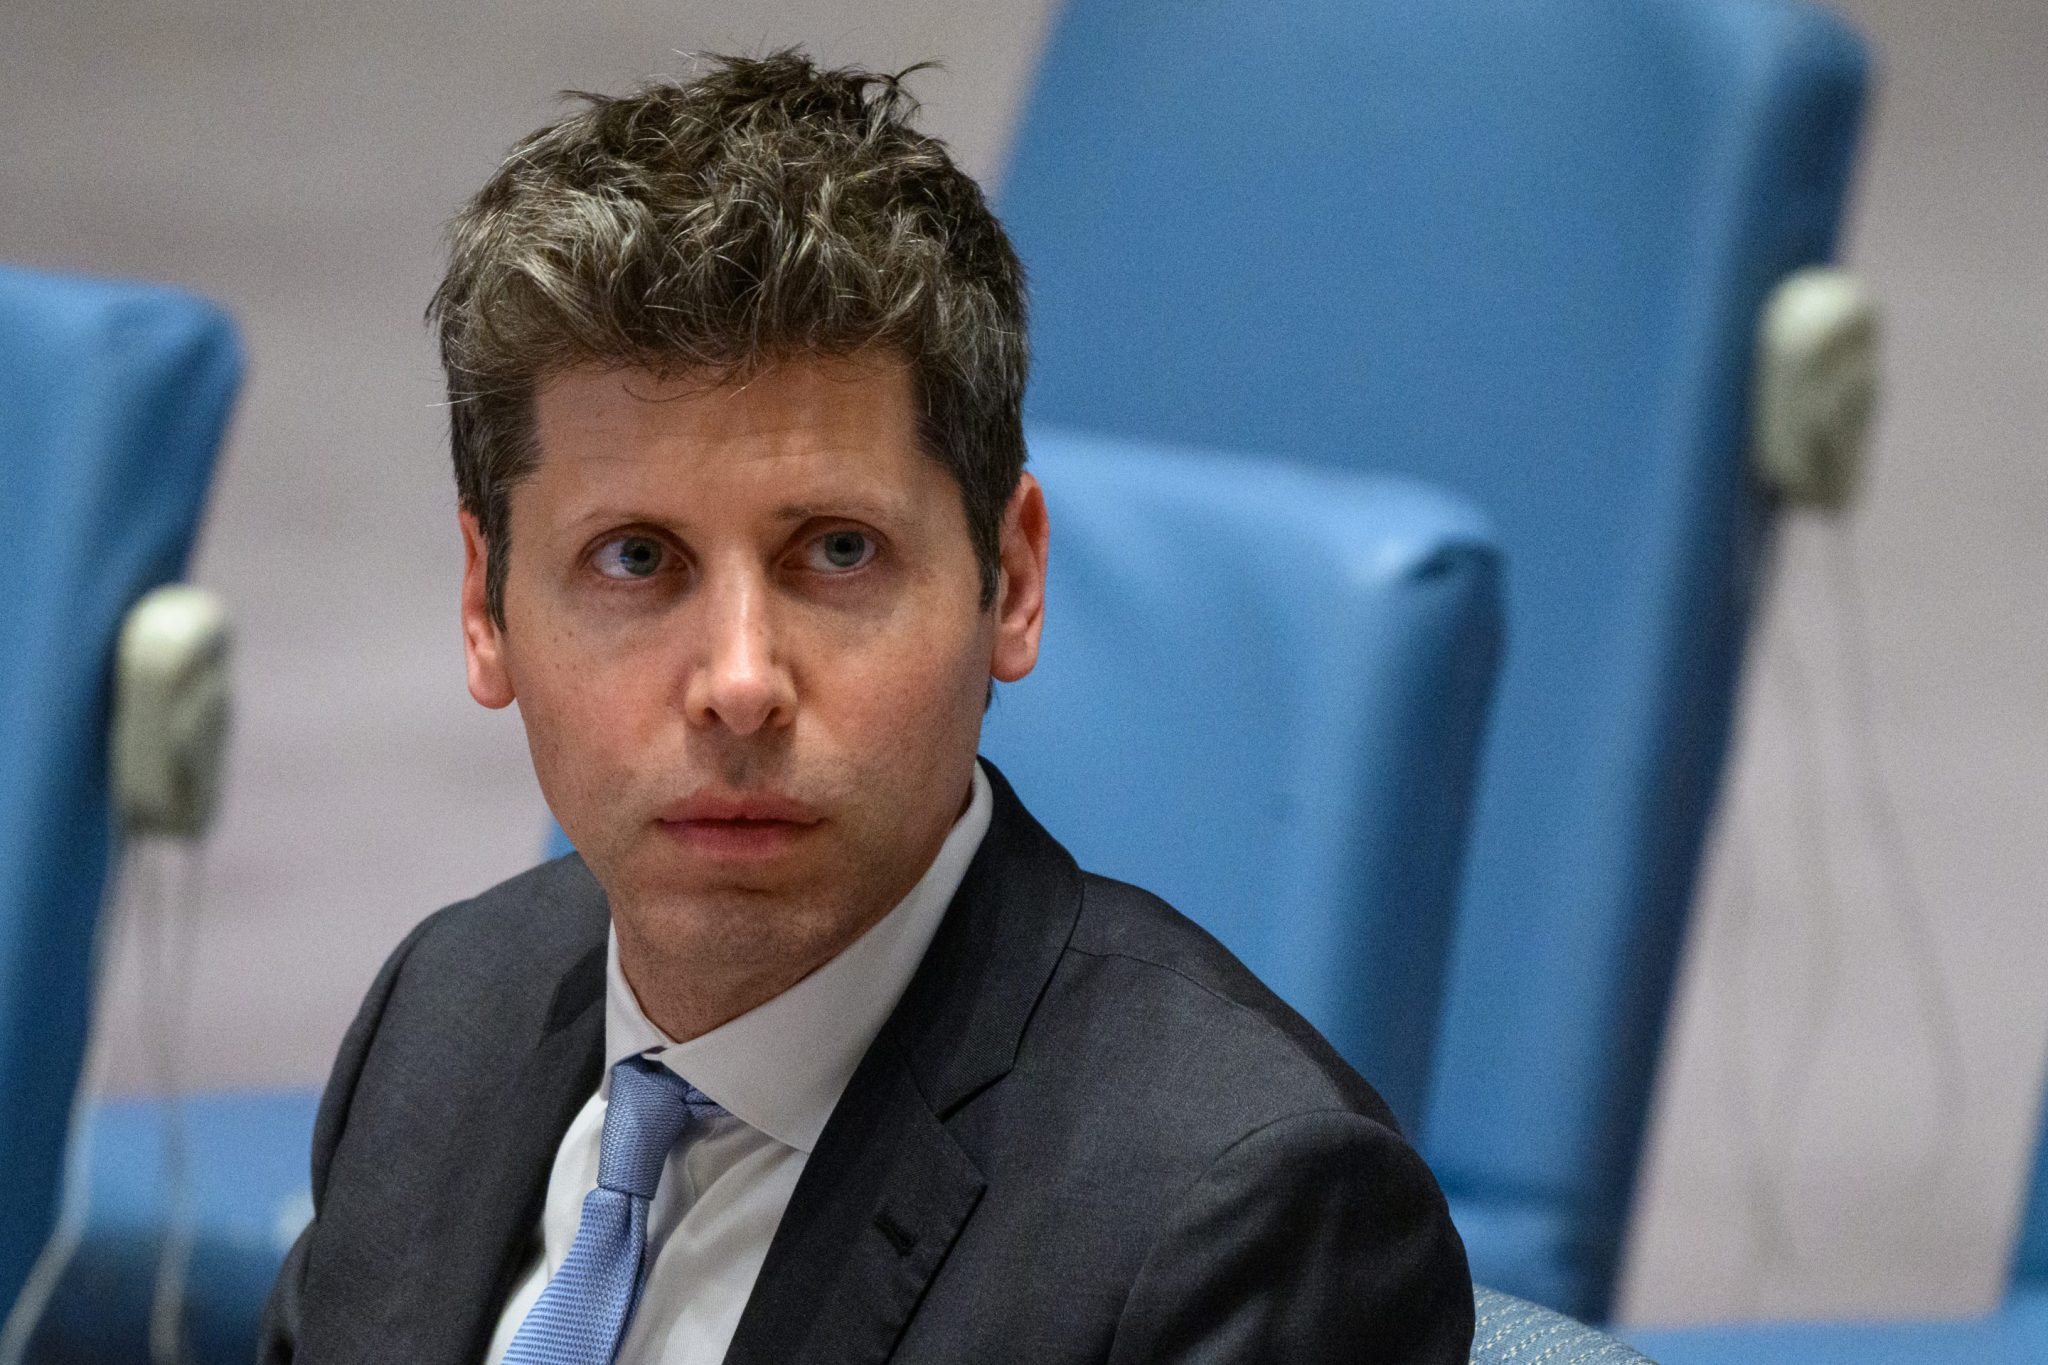
Чарлі Еріксен, дослідник безпеки в Aikido Security, сказав: удача Останній звіт Transluce показує, що «рой несанкціонованих і неконтрольованих агентів продовжує існувати та не контролюється та активно не виявляється лабораторіями чи партнерами з тестування». Він зазначив, що це було «справді погано», коли генеральний директор OpenAI Сем Альтман говорив у Раді Безпеки ООН про ризики штучного інтелекту та витратив частину цього часу на розмови про те, наскільки серйозно OpenAI сприймає ці ризики, водночас не знаючи та не розкриваючи ці додаткові інциденти, під час яких агенти штучного інтелекту його компанії намагалися проникнути в системи.
«Мене хвилює те, наскільки серйозним це стане», — сказав Джордж Чалхуб, професор Центру взаємодії Лондонського університетського коледжу, який зосереджується на взаємодії людини з комп’ютером. «Мене хвилює те, що протягом наступних шести-12 місяців зграї автономних агентів штучного інтелекту можуть сформувати стійкі ботнети, здатні знищити великі частини Інтернету, завдавши економічної шкоди на сотні мільярдів доларів».
